Ataque em lojas brasileiras rouba dados de cartões e CPFs durante compras online
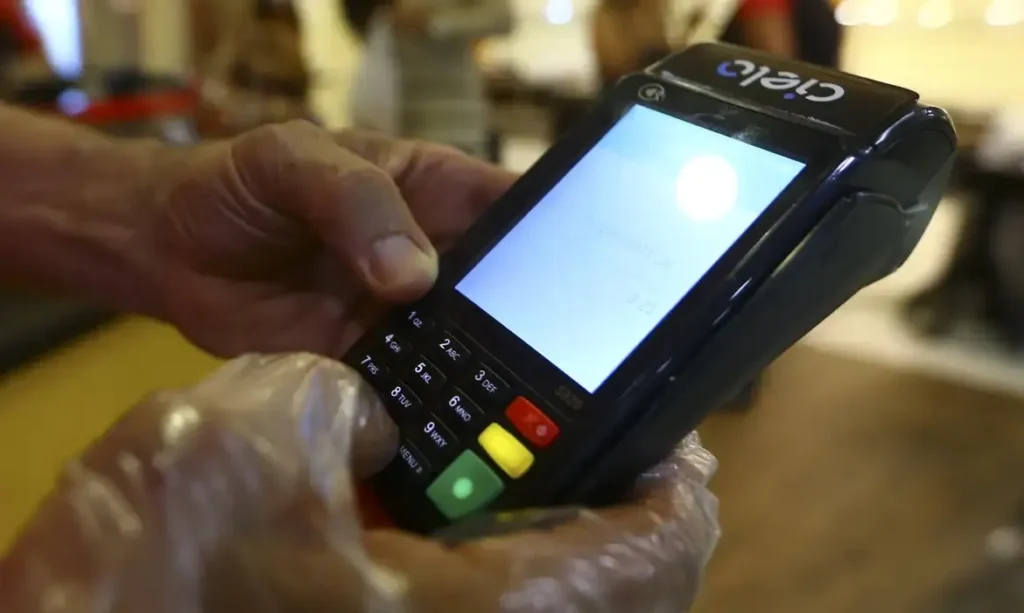
Um ataque cibernético à plataforma Convertr comprometeu dados de cartões de crédito e CPFs de consumidores de diversas marcas de moda no Brasil. A empresa de segurança Sansec identificou que criminosos utilizaram um código malicioso via vulnerabilidade no software Plausible. A Convertr informou a remoção do código em 27 de outubro.
Pontos-chave
- Código malicioso capturou dados de pagamento em sites que usam a Convertr.
- Ataque explorou vulnerabilidade em versão desatualizada do software Plausible Community Edition.
- Sansec classifica o episódio como o primeiro ataque do grupo à cadeia de fornecimento.
Contexto
Criminosos monitorados desde 2024 mudaram a estratégia de ataques individuais para comprometer fornecedores compartilhados.
Dados da matéria
OndeBrasil
Quando24 out 2026
versão do Plausible utilizada pela Convertr desde 20253.0
versão do Plausible que corrigiu a vulnerabilidade3.2.1
tempo que navegadores podem manter cópia do arquivo infectado24 horas
Fonte originalJornal CFFhttps://jornalcff.com.br/ataque-em-lojas-brasileiras-rouba-dados-de-cartoes-e-cpfs-durante…Publicado originalmente em 28 de outubro de 2026
Ler na fonte
Quem e o quê aparece nesta notícia
EmpresaConvertr ★
EmpresaSansec
PaísBrasil
ProdutoPlausible
ProdutoPlausible Community Edition
ProdutoMagento
ProdutoOpenCart
ProdutoWooCommerce
1 favorecida1 prejudicada6 neutras
Relacionadas no arquivo
O país improvável que virou um polo da corrida global da IAAdnoc assina acordo de IA com OpenAI enquanto Sam Altman visita Abu DhabiComo rastrear o iPhone pelo iCloud; confira o passo a passoXbox Game Pass Adiciona 5 Novos Jogos Para Novembro de 2026“É preciso mudar o produto, não as crianças”: a esquerda europeia propõe outra forma de regular as redesSamsung zomba de problemas na tela do iPhone Duo em nova campanha no Instagram
Resumo gerado com apoio de IA · google/gemma-4-31B-it-turbo · coletado em 31 out 2026 · 01h04
Pedir correção ou remoção